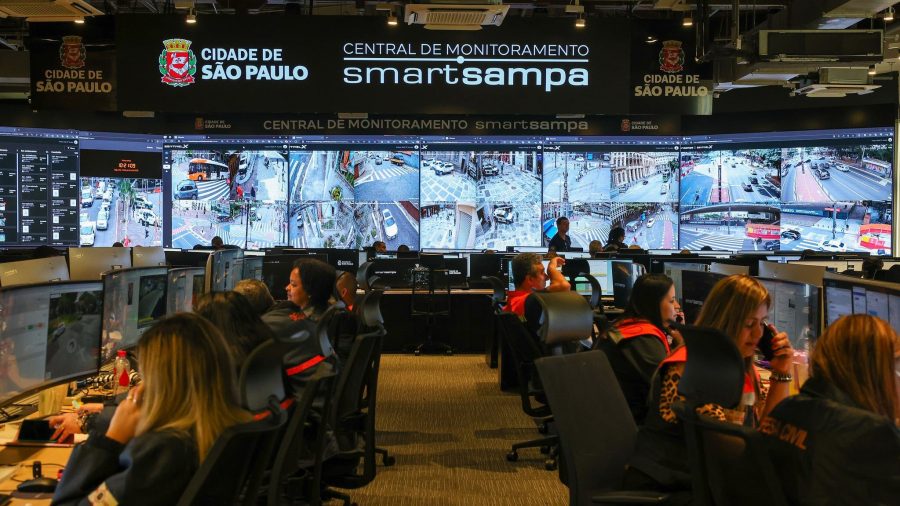
O programa de monitoramento Smart Sampa, da Prefeitura de São Paulo, enfrentou uma grave falha de segurança que deixou dados confidenciais e transmissões ao vivo expostos na internet por aproximadamente 11 meses. O incidente permitiu que informações sensíveis, incluindo credenciais de acesso e registros de milhares de agentes de segurança, ficassem disponíveis em um repositório público online.
O impacto da exposição de dados
A falha permitiu o acesso a fluxos de vídeo de parte das 58 mil câmeras que compõem a rede de vigilância da capital paulista. Entre os arquivos encontrados, estavam 181 combinações de login e senha, além de dados cadastrais de mais de 6 mil agentes. As credenciais possibilitavam, inclusive, a utilização de funções da plataforma da Sentinelx, empresa contratada para operar o software do projeto, que possui um custo estimado em R$ 588 milhões para os cofres públicos.
Riscos em locais sensíveis
O acesso indevido permitia visualizar imagens em tempo real de diversos pontos da cidade, incluindo equipamentos públicos críticos. O levantamento identificou a exposição de câmeras em locais como:
Distribuição das câmeras expostas
- 1.157 em Unidades Básicas de Saúde (UBSs);
- 424 em Escolas Municipais de Educação Infantil (EMEIs);
- 396 em Escolas Municipais de Ensino Fundamental (EMEFs);
- 118 em Centros de Atenção Psicossocial (CAPS);
- 80 em hospitais;
- 68 em Unidades de Pronto Atendimento (UPAs).
Posicionamento oficial e investigações
O Ministério Público de São Paulo instaurou uma Notícia de Fato para apurar as circunstâncias do vazamento. Em resposta, a gestão do prefeito Ricardo Nunes (MDB) negou a existência de falhas técnicas. Segundo a administração municipal, “não há nenhuma fragilidade nos mecanismos de segurança” do Smart Sampa e acusa o UOL de agir “com irresponsabilidade”.
A Prefeitura sustenta que o vazamento foi causado por um servidor, que já foi identificado e afastado, estando sob investigação da Corregedoria da Guarda Civil Metropolitana. Sobre o conteúdo exposto, a administração complementa: “O repositório de dados disponibilizado ilegalmente na internet foi retirado do ar pela Pasta e não havia nele menção a senhas de acesso”. Além disso, a gestão reforça que o monitoramento em prédios públicos se restringe a áreas de circulação, sem abranger salas de atendimento ou consultórios.